從 Zerodium 一窺系統安全
過去對於系統漏洞的概念總是非常模糊,對於系統或軟體安全也只是盲目信任居多。在上 CEH 課程時講師說到網路上有公開的漏洞收購商,就算沒有漏洞研究精神,也要有對安全錢研究精神阿,畢竟要了解風險才能控制風險。
Zerodium 可以向研究人員發放如此高金額的漏洞賞金,是收購後可以轉賣給政府和執法客戶等等(網站上寫著他們客戶是“客戶是需要高級零日漏洞利用和網絡安全功能的政府組織主要來自歐洲和北美”),可把這間公司當成合法經營漏洞收購商,此類型的生意再資安生態來說是很重要的存在,推動更多人去作出研究並獲得賞金。
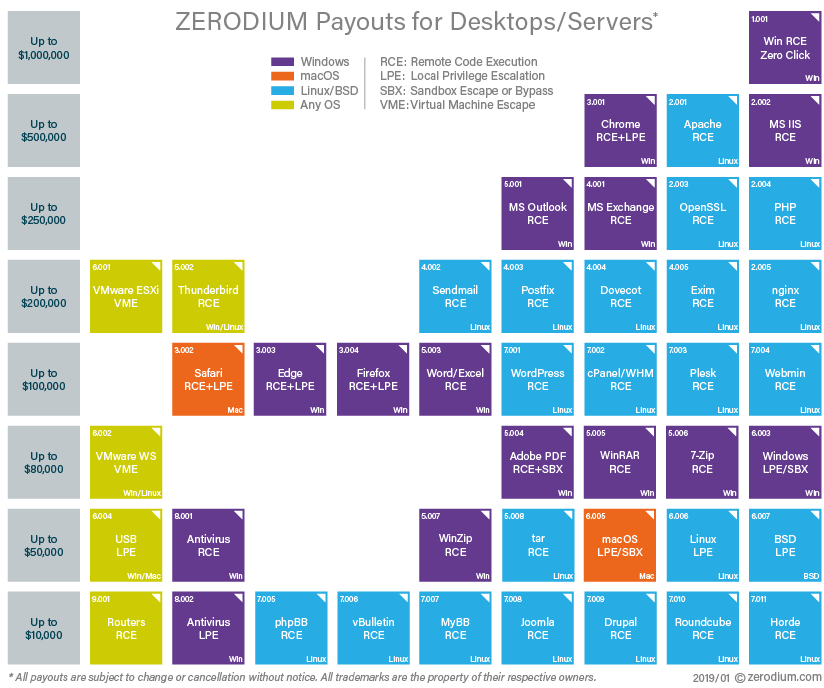
對於賞金分成兩個部分桌上型電腦和SERVER或手機,當然針對漏洞在指定的設備型號都有詳細的規定,對於漏洞賞金基本概念越難取得或取得後能造成的危害越大,都會讓賞金節節攀升。雖然小編並非一個專業研究人員但可以根據他們公開的賞金表格,可以發現 Win RCE 遠端程式碼執行,單一漏洞最高可以達100萬美金,常見的Apache、IIS、Nginx 和 php都在列表上。
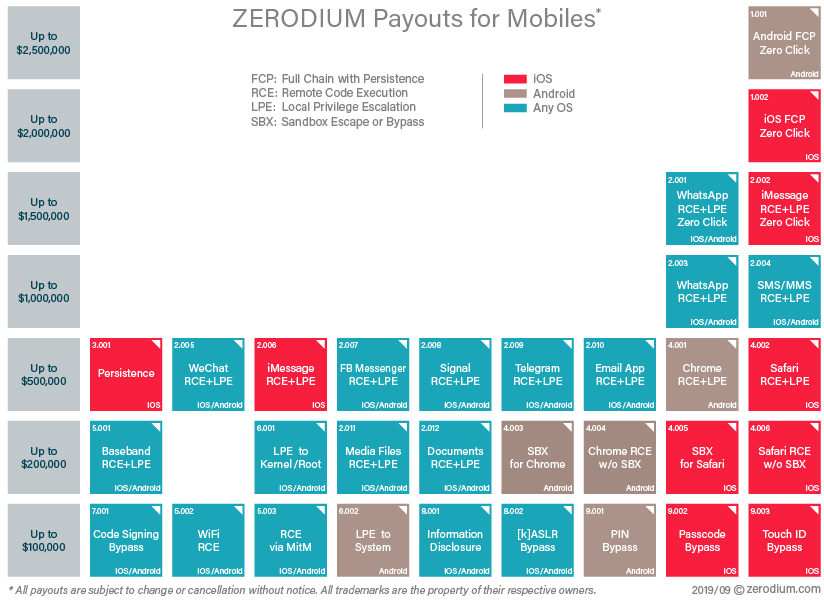
針對手機作業軟體,Android 零點擊整套的攻擊內容收購金額達250萬美金,而Google 針對此類型的賞金只有150萬美金,果然專業評估收購商對於漏洞的看法完全不同。當撰寫本篇時Zerodium 官網已經公告 IOS 停止收購大部分的漏洞內容,只剩完整的整套攻擊還仍然在賞金列表之中,看來這陣子 IOS 系統安全性值得再期待了。
參考來源
收錄於「#Security」系列手札
獨立技術專刊推播
訂閱技術電子報
有新文章發布時寄送到您的信箱,不發送垃圾信。